Cơ quan tình báo quốc gia Hàn Quốc (NIS) yêu cầu 2.100 cơ quan công quyền tiến hành kiểm tra an ninh mạng khẩn cấp sau một loạt cuộc tấn công mạng nhằm vào các công ty tài chính dẫn đến việc rò rỉ dữ liệu khách hàng.
Hãng thông tấn Yonhap dẫn các nguồn tin cho biết, NIS mới đây đã kêu gọi các cơ quan chính phủ và chính quyền địa phương tại Hàn Quốc tiến hành kiểm tra an ninh riêng dựa trên một danh sách có sẵn. Ngoài ra, NIS cũng đang tiến hành đánh giá trực tiếp về mức độ dễ bị tổn thương của các hệ thống kết nối internet tại các cơ sở hạ tầng thông tin và truyền thông trọng yếu thuộc khu vực công.
Tháng trước, các tổ chức tài chính địa phương, bao gồm ngân hàng và công ty bảo hiểm ở xứ sở kim chi đã bị ảnh hưởng bởi một loạt cuộc tấn công mạng, khiến khoảng 100.000 trường hợp thông tin cá nhân bị lộ, bao gồm địa chỉ email, tên và số điện thoại.
NIS nhấn mạnh cần đặc biệt chú ý đến việc quản lý các điểm xâm nhập tiềm năng của các cuộc tấn công mạng, vận hành các hệ thống giám sát an ninh và áp dụng các bản vá bảo mật.
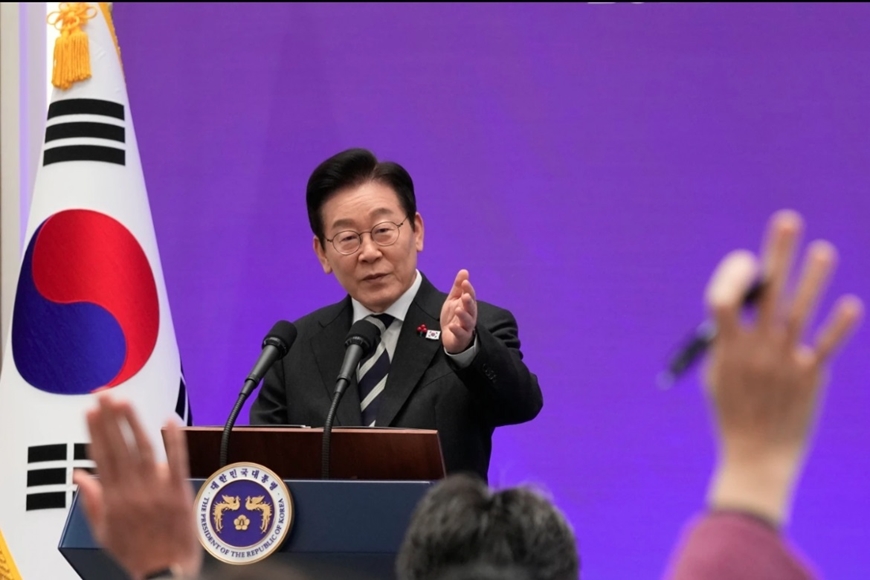 |
| Tổng thống Lee Jae Myung tại cuộc họp Nội các diễn ra sáng 3-11. Ảnh: Yonhap. |
Tờ The Korea Times cho biết thêm, trong khi NIS tiến hành kiểm tra an ninh trên khắp các tổ chức công, Tổng thống Hàn Quốc Lee Jae Myung đã chỉ thị rà soát kế hoạch thành lập một cơ quan an ninh mạng cấp chính phủ để điều phối hoạt động ứng phó với các cuộc tấn công mạng ngày càng tinh vi. Phát biểu trong một cuộc họp nội các, Tổng thống Lee Jae Myung nhấn mạnh, các cuộc tấn công mạng hiện gây ra những rủi ro nghiêm trọng không chỉ đối với cuộc sống hằng ngày của người dân mà còn đối với nền kinh tế và an ninh quốc gia của Hàn Quốc. Ông cũng cho rằng những tiến bộ trong lĩnh vực trí tuệ nhân tạo (AI) đang khiến các cuộc tấn công mạng trở nên tinh vi và lan rộng hơn, qua đó bộc lộ những hạn chế của một hệ thống vốn chỉ tập trung vào việc kiểm tra định kỳ và ứng phó sau khi xảy ra sự cố.
Tổng thống Hàn Quốc kêu gọi các cơ quan chức năng nước này chủ động phát hiện sớm các dấu hiệu tấn công mạng, chia sẻ cảnh báo và phản ứng trước khi thiệt hại lan rộng, đồng thời tăng cường bảo vệ các dịch vụ và cơ sở hạ tầng thiết yếu như viễn thông, năng lượng và tài chính.
Andreas Wennerberg, 30 tuổi, chưa bao giờ nghĩ tới việc chuẩn bị cho các tình huống khẩn cấp, cho đến khi một cuốn sổ tay hướng dẫn của chính phủ được gửi đến nhà anh hai năm trước.
Ngày 28-10, thông tin cá nhân và công việc của hơn 41.000 nhân viên Bộ An ninh Nội địa Mỹ (DHS), trong đó có hàng nghìn nhân viên thực thi luật nhập cư, đã bị công bố trên internet, làm dấy lên lo ngại về an ninh mạng và nguy cơ ảnh hưởng đến hoạt động của các cơ quan thực thi pháp luật liên bang.
Việc một nhà thầu của Cơ quan Tình báo trung ương Mỹ (CIA) bị bắt giữ đang trở thành trọng tâm của vụ bê bối rò rỉ thông tin mật ở Washington.